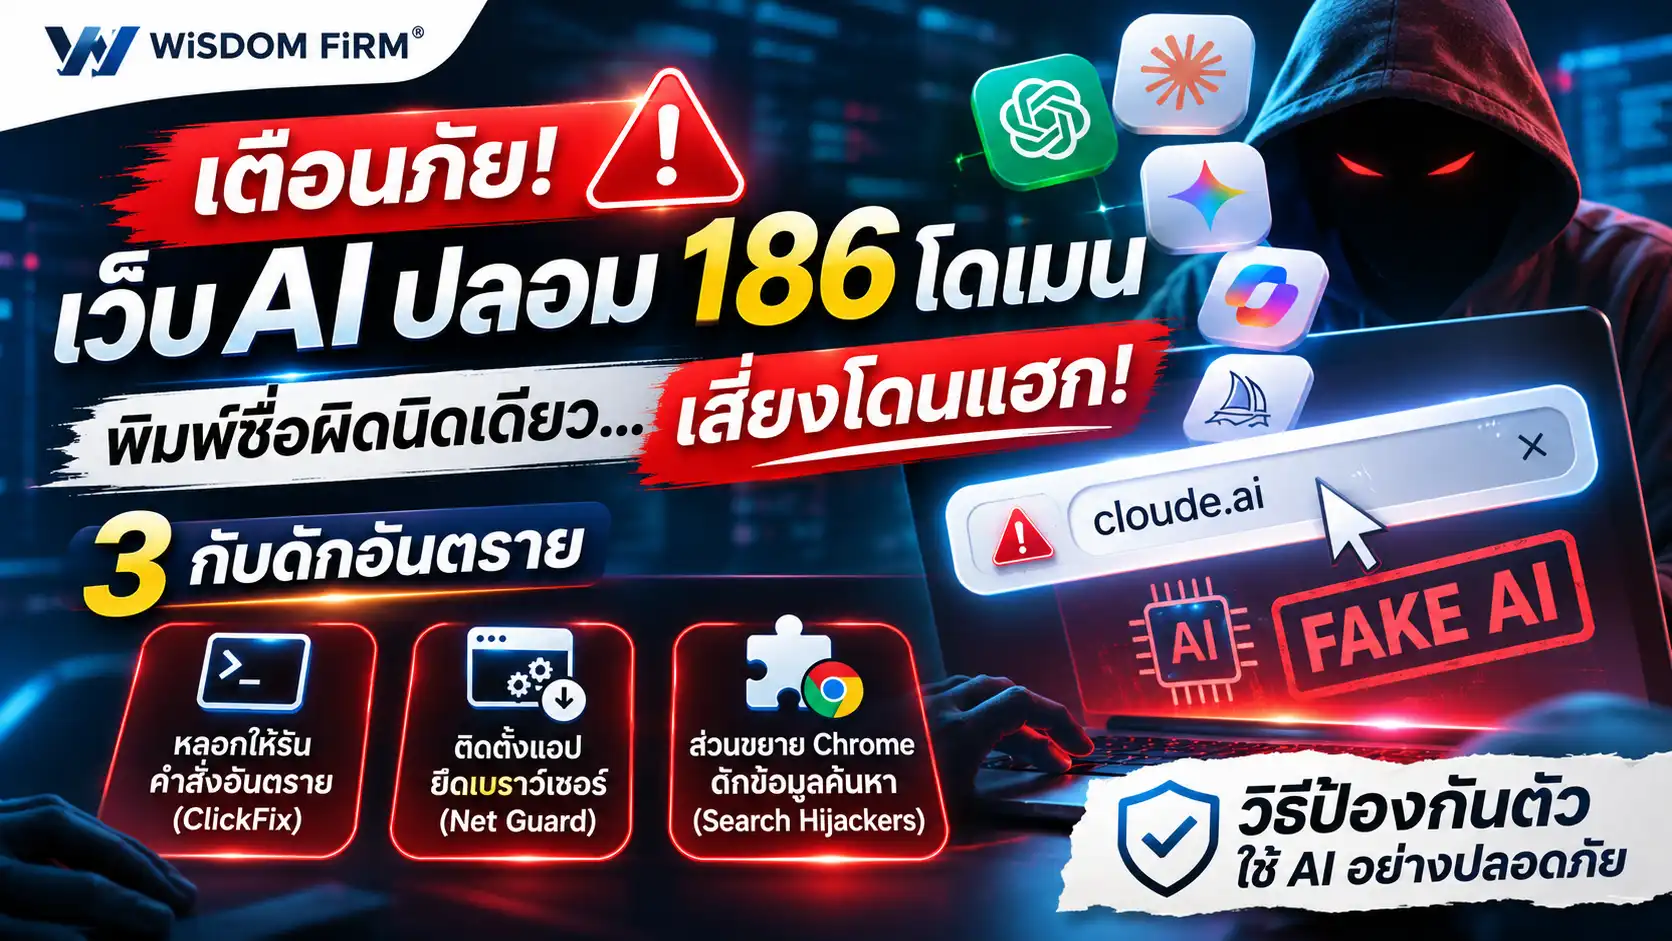
เตือนภัยเว็บ AI ปลอม 186 โดเมน หลอกผู้ใช้ผ่าน TypoPrompting
หากคุณใช้ ChatGPT, Claude, Gemini หรือ Perplexity เป็นประจำ และมักพิมพ์ชื่อเว็บไซต์ลงใน Address Bar ของเบราว์เซอร์โดยตรง ข่าวนี้ควรทำให้คุณระมัดระวังมากขึ้นครับ เพราะการพิมพ์ผิดเพียงตัวอักษรเดียว อาจทำให้คุณไม่ได้เข้าใช้งาน AI ที่ต้องการ แต่กลับถูกส่งไปยังเว็บไซต์ที่ออกแบบมาเพื่อหลอกให้ติดตั้งมัลแวร์ รันคำสั่งอันตราย หรือส่งข้อมูลการค้นหาของคุณไปยังบุคคลที่สามแทน
นักวิจัยด้านความปลอดภัยจาก Island เปิดเผยการค้นพบแคมเปญโจมตีที่ใช้ชื่อว่า TypoPrompting โดยพบโดเมนเลียนแบบบริการ AI จำนวน 186 โดเมน ครอบคลุมแบรนด์ดัง 27 แบรนด์ รายงานดังกล่าวเผยแพร่เมื่อวันที่ 12 พฤศจิกายน 2026 และได้รับการนำเสนอโดย The Hacker News
สิ่งที่น่ากังวลคือเว็บไซต์เหล่านี้ไม่ได้มีเป้าหมายเพียงหลอกให้ผู้ใช้เข้าเว็บผิด แต่ยังเชื่อมโยงไปสู่กับดักหลายรูปแบบ ตั้งแต่หน้า Cloudflare ปลอมที่หลอกให้รันคำสั่ง PowerShell แอปที่เข้าควบคุมเบราว์เซอร์ ไปจนถึงส่วนขยาย Chrome ที่เปลี่ยนระบบค้นหาโดยไม่ให้ผู้ใช้รู้ตัว
สรุปประเด็นสำคัญ: ผู้ใช้งาน AI อาจตกเป็นเป้าหมายได้ตั้งแต่ขั้นตอนเปิดเว็บไซต์ โดยไม่จำเป็นต้องคลิกลิงก์จากอีเมลหรือดาวน์โหลดไฟล์จากแหล่งที่ไม่รู้จักมาก่อน
1. TypoPrompting คืออะไร? เมื่อพิมพ์ชื่อ AI ผิด กลายเป็นช่องทางโจมตี
TypoPrompting เป็นชื่อที่นักวิจัยจาก Island ใช้อธิบายรูปแบบการโจมตีที่อาศัยความผิดพลาดในการพิมพ์ชื่อเว็บไซต์ AI หรือที่เกี่ยวข้องกับเทคนิค Typosquatting ซึ่งเป็นการจดทะเบียนโดเมนที่มีตัวสะกดใกล้เคียงกับเว็บไซต์จริง เพื่อดักผู้ใช้ที่พิมพ์ URL ผิด
ลองนึกภาพว่าคุณต้องการเข้าเว็บไซต์ Claude แต่เผลอพิมพ์ตัวอักษรสลับตำแหน่ง หรือกำลังจะเปิด ChatGPT แล้วนิ้วกดตัวอักษรผิดหนึ่งตัว เบราว์เซอร์อาจยังเปิดหน้าเว็บไซต์ขึ้นมาได้ตามปกติ ทำให้ผู้ใช้เข้าใจว่าเป็นบริการที่คุ้นเคย ทั้งที่ปลายทางไม่ได้เป็นเว็บไซต์ของผู้ให้บริการ AI ตัวจริง
จากการตรวจสอบของ Island พบโดเมนเลียนแบบทั้งหมด 186 ชื่อ ครอบคลุม AI แบรนด์ 27 ราย เช่น
บริการ AI ที่ถูกเลียนแบบ | ตัวอย่างโดเมนที่พบในรายงาน | ลักษณะความผิดพลาด |
|---|---|---|
Claude | cloude[.]ai | เปลี่ยนตัวอักษร |
Claude | cluade[.]ai | สลับตำแหน่งตัวอักษร |
Claude | clsude[.]ai | ใช้ตัวอักษรใกล้เคียงบนแป้นพิมพ์ |
ChatGPT | chatlgpt[.]com | ใช้ตัวอักษร l แทนตำแหน่งที่ควรเป็นตัว i |
Gemini | geimini[.]com | เพิ่มตัวอักษร |
NotebookLM | notebookklm[.]com | เปลี่ยนตัวสะกด |
Grok | griok[.]com | เพิ่มตัวอักษร |
Perplexity | preplexity[.]ai | สลับตัวสะกด |
DeepSeek | deepceek[.]com | เปลี่ยนตัวอักษร |
Copilot | copiot[.]com | ตัดตัวอักษรออก |
Midjourney | midj0urney[.]org | ใช้เลข 0 แทนตัว o |
ข้อควรระวัง: โดเมนตัวอย่างด้านบนถูกเขียนในรูปแบบป้องกันการคลิก โดยใช้ [.] แทนจุด ไม่ควรนำไปทดลองเปิดเว็บไซต์โดยตรง
รายชื่อเหล่านี้เป็นเพียงตัวอย่างบางส่วน ไม่ใช่รายการโดเมนทั้งหมด และไม่ได้หมายความว่าโดเมนทั้ง 186 ชื่อจะแสดงมัลแวร์ทุกครั้งที่เข้าใช้งาน เพราะผลลัพธ์อาจแตกต่างกันตามระบบเปลี่ยนเส้นทาง อุปกรณ์ เบราว์เซอร์ และตำแหน่งของผู้เข้าชม
2. เปิดเว็บ AI ปลอมแล้วเกิดอะไรขึ้น? พบกับดักอันตราย 3 รูปแบบ
จากการตรวจสอบของ Island พบรูปแบบการส่งต่อผู้ใช้งานไปยังหน้าโจมตีหลัก 3 กลุ่ม โดยแต่ละกลุ่มมีวิธีหลอกลวงแตกต่างกัน ตั้งแต่หลอกให้ผู้ใช้สั่งรันโปรแกรม ไปจนถึงการเข้าควบคุมการทำงานของเบราว์เซอร์
รูปแบบที่ 1: ClickFix หลอกให้คัดลอกคำสั่งไปรันในเครื่อง
นี่เป็นรูปแบบที่อันตรายเป็นพิเศษ เพราะอาศัยความน่าเชื่อถือของหน้าตรวจสอบความปลอดภัยที่ผู้ใช้งานอินเทอร์เน็ตคุ้นเคย เช่น หน้า Cloudflare Verification ปลอม
เมื่อผู้ใช้เข้าหน้าเว็บที่ถูกดักไว้ ระบบอาจตรวจสอบข้อมูลเบราว์เซอร์ ระบบปฏิบัติการ และ IP สาธารณะ ก่อนส่งผู้เข้าชมไปยังหน้าหลอกลวงที่เหมาะกับอุปกรณ์นั้น ๆ
จากนั้นหน้าเว็บจะแสดงคำแนะนำให้ผู้ใช้ทำตามขั้นตอน เช่น
- แสดงหน้าเว็บที่เลียนแบบการตรวจสอบว่าเป็นมนุษย์หรือไม่
- แจ้งให้กดคัดลอกคำสั่งที่เว็บไซต์เตรียมไว้
- หลอกให้เปิดหน้าต่าง Run แล้วนำคำสั่งไปวางใน Windows
- ในบางกรณีบน macOS จะใช้ข้ออ้างเรื่องการอัปเดตระบบความปลอดภัย เพื่อให้ผู้ใช้เปิด Terminal และรันคำสั่ง
- บางหน้าเสนอไฟล์ Archive ให้ดาวน์โหลด แตกไฟล์ และเปิดโปรแกรมที่อยู่ภายใน
กลไกดังกล่าวเรียกว่า ClickFix ซึ่งใช้การหลอกให้ผู้ใช้ดำเนินการด้วยตนเอง แทนที่จะอาศัยช่องโหว่ของซอฟต์แวร์เพียงอย่างเดียว เมื่อผู้ใช้รันคำสั่งแล้ว สคริปต์อันตรายอาจถูกดาวน์โหลดและทำงานในเครื่องได้
สิ่งที่ควรจำคือ หน้าเว็บไซต์ที่ขอให้คุณเปิด PowerShell, Run หรือ Terminal แล้ววางคำสั่งที่ไม่เข้าใจ ไม่ควรถูกมองว่าเป็นขั้นตอนยืนยันตัวตนตามปกติ แม้หน้าตาจะคล้ายระบบรักษาความปลอดภัยที่คุ้นเคยก็ตาม
รูปแบบที่ 2: Net Guard ใช้แอปที่มีลายเซ็น Microsoft Store เป็นทางผ่าน
อีกหนึ่งการค้นพบที่น่าสนใจคือเว็บไซต์ปลอมบางแห่งไม่ได้หลอกให้ดาวน์โหลดไฟล์ที่ดูน่าสงสัยโดยตรง แต่แสดงหน้าต่างชื่อ Security Check พร้อมแนะนำให้ติดตั้งแอป Net Guard ซึ่งนำเสนอในลักษณะเครื่องมือช่วยตรวจสอบความปลอดภัยของ Wi-Fi และ DNS
จุดที่ทำให้กรณีนี้แตกต่างจากมัลแวร์ทั่วไปคือ นักวิจัยระบุว่าไฟล์ติดตั้ง MSIX ที่ได้รับจากเส้นทางดังกล่าวตรงกับค่า Hash ของแพ็กเกจ Net Guard ที่เผยแพร่ผ่าน Microsoft Store และมีลายเซ็น Microsoft Marketplace ถูกต้อง กล่าวคือไม่ใช่กรณีที่พบเพียงไฟล์ปลอมซึ่งถูกแก้ไขขึ้นมาเลียนแบบแอปอีกชุดหนึ่ง
อย่างไรก็ตาม การตรวจสอบโค้ดของแพ็กเกจที่นักวิจัยนำมาวิเคราะห์พบความสามารถควบคุมเบราว์เซอร์ที่น่ากังวล ได้แก่
- เปลี่ยน Search Engine: สามารถแก้ไขเครื่องมือค้นหาเริ่มต้นของ Chrome และมีการตรวจสอบเส้นทางที่เกี่ยวข้องกับ Firefox ด้วย
- ทำงานในช่วงที่ผู้ใช้ไม่ได้ใช้งาน: ใช้ระบบควบคุมการทำงานผ่าน UI Automation เพื่อดำเนินการเปลี่ยนการตั้งค่าเบราว์เซอร์
- รัน JavaScript จากระยะไกล: มีความสามารถส่งคำสั่งเข้าไปทำงานภายในเบราว์เซอร์ผ่าน DevTools
- แก้ไขโปรไฟล์เบราว์เซอร์: สามารถปรับเปลี่ยนข้อมูลโปรไฟล์และติดตั้งส่วนขยายเพิ่มเติมได้
นักวิจัยยังระบุว่าแพ็กเกจ Net Guard เวอร์ชันที่วิเคราะห์มีความสามารถเหล่านี้เปิดใช้งานอยู่ในโค้ด และจัดประเภทพฤติกรรมดังกล่าวเป็น Browser Hijacker
ประเด็นสำคัญที่ต้องแยกให้ออก: การมี Digital Signature หรือการได้รับแพ็กเกจจาก Microsoft Store ไม่ได้เป็นหลักประกันว่าพฤติกรรมทั้งหมดภายในแอปจะเหมาะสมหรือปลอดภัยต่อข้อมูลผู้ใช้เสมอไป กรณีนี้เป็นข้อค้นพบเกี่ยวกับพฤติกรรมของแพ็กเกจที่นักวิจัยตรวจสอบ ไม่ใช่หลักฐานว่า Microsoft Store ถูกเจาะระบบหรือไฟล์ถูกดัดแปลงหลังดาวน์โหลด
รูปแบบที่ 3: Quick Search ส่วนขยาย Chrome ที่ดักข้อมูลการค้นหา
รูปแบบที่สามเริ่มจากโดเมนเลียนแบบ Perplexity คือ preplexity[.]ai เมื่อผู้ใช้เข้าไปยังหน้าเว็บ ระบบจะพาไปยังหน้าที่แนะนำให้ติดตั้งส่วนขยาย Chrome ชื่อ Quick Search
ในลักษณะการใช้งานทั่วไป ผู้ใช้อาจเข้าใจว่าส่วนขยายดังกล่าวเป็นเพียงเครื่องมือช่วยค้นหาที่ทำให้ใช้งานเบราว์เซอร์สะดวกขึ้น แต่ผลการวิเคราะห์จาก Island พบว่าส่วนขยายที่ตรวจสอบใช้การกำหนด Default Search Provider ในไฟล์ Manifest เพื่อเปลี่ยนเส้นทางการค้นหาไปยังเว็บไซต์ find.flashysearches[.]com
ผลที่ตามมาคือคำค้นหาที่ผู้ใช้พิมพ์ในช่อง Address Bar อาจถูกส่งผ่านเซิร์ฟเวอร์ของบุคคลที่สามก่อน การทำงานลักษณะนี้อาจเกิดขึ้นได้แม้ส่วนขยายที่วิเคราะห์จะไม่มี JavaScript สำหรับฟังก์ชันหลักหรือไม่ได้ร้องขอ Permission แบบที่ผู้ใช้คุ้นเคย
ความเสี่ยงจึงไม่ได้จำกัดอยู่แค่การเห็นผลการค้นหาที่เปลี่ยนไปเท่านั้น เพราะคำค้นหาในบริบทการทำงานอาจมีข้อมูลที่ไม่ควรเปิดเผย เช่น
- ชื่อโครงการหรือผลิตภัณฑ์ที่ยังไม่เปิดตัว
- ชื่อโดเมนภายในขององค์กรหรือระบบที่ใช้เฉพาะในบริษัท
- ชื่อลูกค้าหรือข้อมูลที่เกี่ยวข้องกับการทำงาน
- คำค้นหาที่สะท้อนปัญหาและแผนงานภายในองค์กร
ในรายงานพบยอดผู้ใช้ที่แสดงในรายการส่วนขยายซึ่งเกี่ยวข้องกันรวมประมาณ 972,000 ราย ณ วันที่ 3 พฤศจิกายน 2026 ตัวเลขนี้เป็นยอดผู้ใช้ที่รายงานจากหน้ารายการส่วนขยาย ไม่ใช่จำนวนผู้ติดมัลแวร์ที่ได้รับการยืนยัน
นอกจากนี้ Island ยังเชื่อมโยงส่วนขยายในเครือข่ายดังกล่าวได้เป็นชุดที่กว้างกว่ารายการ Quick Search เพียงตัวเดียว ทำให้การตรวจสอบส่วนขยายที่ติดตั้งอยู่ในเบราว์เซอร์เป็นเรื่องที่ไม่ควรมองข้าม
3. ทำไมการโจมตีครั้งนี้จึงน่ากังวลสำหรับผู้ใช้ AI และธุรกิจ?
ความน่ากลัวของ TypoPrompting ไม่ได้อยู่ที่ความซับซ้อนของเทคนิคเพียงอย่างเดียว แต่อยู่ที่การเลือกโจมตีในช่วงเวลาที่ผู้ใช้กำลังทำงานตามปกติ ผู้ใช้อาจไม่ได้คิดว่าตนเองกำลังเผชิญกับความเสี่ยง เพราะเริ่มต้นจากการต้องการเปิดเครื่องมือ AI ที่ใช้อยู่ทุกวันเท่านั้น
ผู้ใช้งานทั่วไปอาจเสี่ยงต่อการติดตั้งโปรแกรมโดยไม่รู้ตัว
ผู้ใช้ที่เผลอเข้าเว็บไซต์เลียนแบบอาจถูกโน้มน้าวให้ติดตั้งแอปหรือส่วนขยายเพิ่มเติม โดยเข้าใจว่าเป็นขั้นตอนที่จำเป็นต่อการใช้งาน AI หากผู้ใช้ยอมทำตาม อาจนำไปสู่การเปลี่ยนการตั้งค่าเบราว์เซอร์ การเปลี่ยนเส้นทางการค้นหา หรือการรันโค้ดที่ไม่ทราบแหล่งที่มา
องค์กรอาจมีความเสี่ยงด้านข้อมูลที่มากกว่าการติดมัลแวร์
สำหรับบริษัทที่ใช้ AI ช่วยวิเคราะห์ข้อมูล สร้างเอกสาร เขียนโค้ด หรือค้นหาข้อมูลภายใน การเปลี่ยน Search Engine โดยไม่ได้รับอนุญาตอาจสร้างความเสี่ยงต่อความลับทางธุรกิจได้ เพราะข้อมูลที่ถูกพิมพ์เพื่อค้นหาอาจถูกส่งต่อไปยังระบบภายนอก
ตัวอย่างเช่น พนักงานค้นหาชื่อระบบภายใน ชื่อโปรเจกต์ หรือชื่อลูกค้า แม้จะไม่ได้ตั้งใจเปิดเผยข้อมูลเหล่านั้น แต่หากเบราว์เซอร์ถูกเปลี่ยนเส้นทางการค้นหา ข้อมูลดังกล่าวก็อาจถูกส่งออกไปยังผู้ให้บริการค้นหาที่ไม่ได้รับอนุญาต
นี่จึงเป็นเหตุผลที่ความปลอดภัยของ AI ในองค์กรไม่ได้เกี่ยวข้องเฉพาะกับโมเดล AI หรือข้อมูลที่ป้อนเข้า AI เท่านั้น แต่ยังรวมถึงเว็บไซต์ที่เข้าถึง เบราว์เซอร์ ส่วนขยาย และระบบเครือข่ายที่ใช้ในการทำงานด้วย
4. วิธีป้องกันตัวจากเว็บ AI ปลอมและ TypoPrompting
แม้ผู้โจมตีจะใช้หลายเทคนิค แต่ผู้ใช้งานสามารถลดความเสี่ยงได้จากการควบคุมช่องทางเข้าสู่บริการ AI และระมัดระวังการติดตั้งซอฟต์แวร์ที่ไม่จำเป็น โดยเริ่มจากแนวทางต่อไปนี้
1. บันทึกเว็บไซต์ AI ที่ใช้งานประจำไว้ใน Bookmark
วิธีที่ง่ายและได้ผลคือเปิดเว็บไซต์จาก Bookmark ที่ตรวจสอบแล้ว แทนการพิมพ์ URL ใหม่ทุกครั้ง วิธีนี้ลดโอกาสที่นิ้วจะกดผิดหรือสลับตัวอักษรโดยไม่รู้ตัว
สำหรับองค์กรควรกำหนดรายการเว็บไซต์ AI ที่ได้รับอนุญาต และกระจายเป็น Managed Bookmarks ให้พนักงานเข้าถึงจากช่องทางเดียวกัน
2. อย่าคัดลอกคำสั่งจากหน้าเว็บไซต์ไปวางใน PowerShell หรือ Terminal
หากหน้าเว็บแจ้งว่าต้องเปิด Run, PowerShell หรือ Terminal แล้ววางคำสั่งเพื่อยืนยันว่าเป็นมนุษย์ หรือตรวจสอบความปลอดภัย ควรหยุดดำเนินการทันที
อย่ารันคำสั่งที่ไม่เข้าใจ แม้เว็บไซต์จะใช้โลโก้ Cloudflare, Microsoft หรือแบรนด์ AI ที่รู้จักก็ตาม หากพบขั้นตอนลักษณะนี้ ให้ปิดหน้าเว็บและกลับเข้าสู่บริการจาก URL ทางการที่ตรวจสอบแล้ว
3. ตรวจสอบส่วนขยาย Chrome ก่อนติดตั้ง
อย่าตัดสินใจติดตั้ง Extension เพียงเพราะมีคนแนะนำจากหน้าเว็บไซต์ AI ควรตรวจสอบชื่อผู้พัฒนา เว็บไซต์ของผู้พัฒนา จำนวนและลักษณะรีวิว รวมถึงสิทธิ์การเข้าถึงข้อมูลที่ส่วนขยายร้องขอ
ให้ตรวจสอบส่วนขยายที่มีอยู่ด้วย โดยเปิด Chrome แล้วเข้าเมนู Extensions → Manage Extensions หรือพิมพ์ chrome://extensions ใน Address Bar หากพบส่วนขยายที่ไม่รู้จักหรือไม่ได้ติดตั้งเอง ควรตรวจสอบและนำออกหากไม่จำเป็น
Google มีคู่มือเกี่ยวกับการติดตั้งและจัดการส่วนขยาย รวมถึงการถอนการติดตั้งส่วนขยายที่ไม่ต้องการ สามารถอ่านได้จาก Google Chrome Help: Install and manage extensions
4. ตรวจสอบ Search Engine หากเบราว์เซอร์เปลี่ยนไปเอง
หากพบว่าการค้นหาผ่าน Address Bar ไม่ได้ส่งไปยัง Google, Bing หรือ Search Engine ที่ตั้งค่าไว้ หรือหน้าแรกของเบราว์เซอร์เปลี่ยนไปโดยไม่ได้ดำเนินการเอง ควรตรวจสอบส่วนขยายและโปรแกรมที่เพิ่งติดตั้งทันที
สำหรับเครื่องทำงานที่มีข้อมูลสำคัญ ควรแจ้งทีม IT หรือผู้ดูแลระบบให้ตรวจสอบเพิ่มเติม ไม่ควรเปลี่ยนการตั้งค่ากลับเพียงอย่างเดียวแล้วถือว่าปัญหาสิ้นสุด เพราะโปรแกรมที่เป็นต้นเหตุอาจยังคงทำงานอยู่
5. ใช้แนวทางควบคุม AI และ Extension ในระดับองค์กร
องค์กรที่ให้พนักงานใช้ AI เป็นเครื่องมือทำงานควรมีมาตรการจัดการอย่างเป็นระบบ เช่น
- กำหนดรายชื่อ AI Services ที่ได้รับอนุญาต และใช้ Bookmark กลางขององค์กร
- ควบคุมการติดตั้ง Browser Extensions ผ่านนโยบายของผู้ดูแลระบบ
- ตรวจสอบและจำกัดการเปลี่ยน Default Search Provider โดยไม่ได้รับอนุญาต
- ใช้ระบบป้องกันปลายทางและ Web/DNS Filtering เพื่อคัดกรองเว็บไซต์อันตราย
- เฝ้าระวังพฤติกรรมผิดปกติ เช่น การรันคำสั่งจากเบราว์เซอร์ หรือการแก้ไขโปรไฟล์เบราว์เซอร์โดยไม่ได้รับอนุญาต
- จัดอบรมพนักงานให้รู้จัก ClickFix และวิธีตรวจสอบเว็บไซต์ก่อนติดตั้งหรือรันโปรแกรม
5. หากเผลอเข้าเว็บ AI ปลอมหรือรันคำสั่งไปแล้ว ควรทำอย่างไร?
สิ่งสำคัญคืออย่าตื่นตระหนก แต่ควรประเมินว่าตนเองทำอะไรไปแล้วบ้าง เพราะการเพียงเปิดหน้าเว็บมีระดับความเสี่ยงแตกต่างจากการคัดลอกคำสั่งไปใช้งานหรือติดตั้งแอปลงในเครื่อง
- กรณีเพียงเปิดหน้าเว็บ: ปิดหน้าเว็บทันที อย่ากดดาวน์โหลดหรือทำตามคำแนะนำใด ๆ และหลีกเลี่ยงการกลับเข้าเว็บไซต์ดังกล่าว
- กรณีดาวน์โหลดไฟล์แต่ยังไม่ได้เปิด: อย่าเรียกใช้ไฟล์ ตรวจสอบแหล่งที่มาและให้โปรแกรมรักษาความปลอดภัยตรวจสอบก่อนลบไฟล์
- กรณีติดตั้ง Extension หรือ Net Guard: หยุดใช้เบราว์เซอร์นั้นสำหรับงานที่มีข้อมูลสำคัญ ตรวจสอบโปรแกรมที่ติดตั้งและส่วนขยายที่ไม่รู้จัก พร้อมสแกนเครื่องด้วยเครื่องมือรักษาความปลอดภัยที่เชื่อถือได้
- กรณีรันคำสั่งใน PowerShell หรือ Terminal: ให้ถือว่าเครื่องอาจถูกควบคุมหรือมีโค้ดอันตรายทำงานอยู่ ควรหยุดใช้อุปกรณ์เพื่อเข้าถึงข้อมูลสำคัญ และติดต่อผู้เชี่ยวชาญหรือทีม IT ทันที
- กรณีมีการป้อนข้อมูลบัญชี: เปลี่ยนรหัสผ่านจากอุปกรณ์ที่มั่นใจว่าปลอดภัย ตรวจสอบการเข้าสู่ระบบ และยกเลิก Session ที่ไม่รู้จักตามความเหมาะสม
หากเป็นเครื่องของบริษัท อย่ารีบลบหลักฐานหรือรีเซ็ตเครื่องเองโดยไม่ปรึกษาทีม IT เพราะข้อมูลเกี่ยวกับไฟล์ โปรแกรม และกิจกรรมที่เกิดขึ้นอาจจำเป็นต่อการตรวจสอบสาเหตุและขอบเขตความเสียหาย
6. มุมมองด้านความปลอดภัย AI ในปี 2026: ไม่ใช่แค่ตัว AI ที่ต้องระวัง
เหตุการณ์ TypoPrompting สะท้อนให้เห็นการเปลี่ยนแปลงที่สำคัญของภัยคุกคามไซเบอร์ เมื่อ AI กลายเป็นส่วนหนึ่งของการทำงานประจำวัน ช่องทางที่ผู้ใช้ใช้เข้าถึงบริการ AI ก็กลายเป็นเป้าหมายของผู้โจมตีด้วย
เมื่อก่อนเราอาจคุ้นเคยกับการระวังอีเมล Phishing หรือลิงก์จากบุคคลที่ไม่รู้จัก แต่วันนี้ความเสี่ยงอาจเริ่มต้นจากการพิมพ์ชื่อเว็บไซต์ที่คุ้นเคยผิดเพียงตัวเดียว และถูกส่งต่อผ่านระบบโฆษณา การเปลี่ยนเส้นทาง และหน้าเว็บไซต์ที่ออกแบบมาให้ดูน่าเชื่อถือ
อีกประเด็นที่น่าสนใจคือ การโจมตีไม่ได้จบลงที่การติดตั้งมัลแวร์ในเครื่องเท่านั้น แต่ยังสามารถแทรกแซงการทำงานของเบราว์เซอร์ ซึ่งเป็นเครื่องมือที่ผู้ใช้ใช้เข้าถึงระบบงาน เว็บไซต์ ลูกค้า และบริการออนไลน์จำนวนมาก
องค์กรจึงควรมองความปลอดภัย AI แบบครบวงจร ตั้งแต่เว็บไซต์ต้นทาง ความปลอดภัยของ Browser Extensions การควบคุมโปรแกรมที่ติดตั้ง ไปจนถึงการกำกับดูแลข้อมูลที่พนักงานค้นหาและนำไปใช้งาน
สำหรับผู้ที่สนใจภัยคุกคามที่ใช้ AI เป็นเครื่องมือของแฮกเกอร์ สามารถอ่านบทความที่เกี่ยวข้องเพิ่มเติมได้ที่ PromptLock และ Claude: เมื่อ AI กลายเป็นเครื่องมือใหม่ของอาชญากรไซเบอร์
7. คำถามที่พบบ่อยเกี่ยวกับเว็บ AI ปลอมและ TypoPrompting
TypoPrompting คืออะไร?
เป็นชื่อที่ Island ใช้อธิบายการโจมตีผ่านโดเมนที่เลียนแบบเว็บไซต์ AI โดยอาศัยการพิมพ์ URL ผิดเพียงเล็กน้อยเพื่อพาผู้ใช้ไปยังกับดัก เช่น หน้า ClickFix มัลแวร์เบราว์เซอร์ หรือส่วนขยายดักข้อมูลการค้นหา
พบเว็บไซต์ AI ปลอมทั้งหมดกี่โดเมน?
Island รายงานว่าพบโดเมนเลียนแบบ AI จำนวน 186 โดเมน ครอบคลุมบริการ AI 27 แบรนด์ โดยยังมีชุดโดเมนอื่นที่เชื่อมโยงกับโครงสร้างการโจมตีในวงกว้างอีกด้วย
เว็บ AI ปลอมสามารถขโมยข้อมูลอะไรได้บ้าง?
ขึ้นอยู่กับวิธีโจมตี อาจทำให้รันโค้ดอันตราย ควบคุมการตั้งค่าเบราว์เซอร์ หรือส่งคำค้นหาไปยังบุคคลที่สาม ซึ่งอาจเปิดเผยชื่อโครงการ ลูกค้า หรือข้อมูลภายในองค์กร
ติดตั้งแอปที่มีลายเซ็น Microsoft Store แล้วปลอดภัยเสมอหรือไม่?
ไม่เสมอไป ลายเซ็นช่วยยืนยันที่มาและความสมบูรณ์ของแพ็กเกจ แต่ไม่ได้รับประกันว่าพฤติกรรมภายในแอปจะเหมาะสมทุกอย่าง กรณี Net Guard เป็นตัวอย่างแพ็กเกจที่นักวิจัยพบความสามารถ Browser Hijacking
ยอดผู้ใช้ส่วนขยาย 972,000 ราย หมายถึงมีผู้ติดมัลแวร์หรือไม่?
ไม่ใช่ ตัวเลขดังกล่าวเป็นยอดผู้ใช้ที่แสดงในรายการส่วนขยายที่เกี่ยวข้อง ณ วันที่ 3 พฤศจิกายน 2026 ไม่ใช่จำนวนอุปกรณ์ที่ยืนยันว่าติดมัลแวร์แล้ว
จะป้องกันตัวจากเว็บไซต์ AI ปลอมได้อย่างไร?
ควรบันทึกเว็บไซต์ AI ที่ใช้งานประจำไว้ใน Bookmark ตรวจสอบ URL ก่อนเข้าใช้งาน ไม่รันคำสั่งจากหน้าเว็บไซต์ และติดตั้งส่วนขยายจากแหล่งที่ตรวจสอบผู้พัฒนาและสิทธิ์การเข้าถึงแล้วเท่านั้น
8. แหล่งข่าวและข้อมูลอ้างอิง
บทความนี้เรียบเรียงจากรายงานการวิจัยด้านความปลอดภัยไซเบอร์และข่าวต้นทาง โดยแยกตัวเลขที่ตรวจพบออกจากจำนวนผู้ติดมัลแวร์ เพื่อไม่ให้เกิดความเข้าใจคลาดเคลื่อน
- The Hacker News: 186 Fake AI Domains Redirect Users to ClickFix Lures, Browser Malware, and Search Hijackers — ข่าวเผยแพร่ 12 พฤศจิกายน 2026 โดย Ravie Lakshmanan
- Island: TypoPrompting – From AI Typos to Malware — รายงานการวิจัยโดย Oleg Zaytsev, Lead Security Researcher
- Google Chrome Help: Install and Manage Extensions — คู่มือจัดการและถอนการติดตั้งส่วนขยายเบราว์เซอร์
ผู้เรียบเรียง: Pongsak D | WiSDOM FiRM
หมายเหตุ: บทความนี้จัดทำเพื่อรายงานข่าวและให้ความรู้ด้านความปลอดภัยไซเบอร์ รายละเอียดของโดเมนและภัยคุกคามอ้างอิงจากผลการวิจัยของ Island และข่าวจาก The Hacker News ณ วันที่เผยแพร่ ไม่ใช่ผลการตรวจสอบหรือการยืนยันว่าผู้ใช้งานรายใดติดมัลแวร์แล้ว